+86 +86 188 8293 1389
开云娱乐,开云综合,开云官网,开云官网登录入口,开云官方登录,开云官方在线登录
开云金融科技自2016年成立以来,始终将安全与合规置于首位。我们持有中国人民银行颁发的第三方支付牌照及跨境支付资质,构建了多节点区块链存证体系。平台年交易额突破1200亿元,服务覆盖200余国。本文深入解析数字金融如何通过智能合约与实时清算,为用户提供高效、透明的理财体验。
开云金融科技依托央行颁发的第三方支付牌照,年处理交易金额超1200亿元。我们采用区块链存证与国密级加密技术,确保每一笔跨境结算的安全与合规。平台支持12种主流货币实时兑换,服务覆盖全球200余个国家和地区。
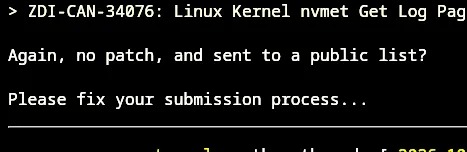
据 Phoronix 于 10 月 22 日报道,Trend Micro 旗下的零日漏洞计划(ZDI)所提交的多项 Linux 内核漏洞报告,似乎因意外情况被发布至公开的 Linux 内核邮件列表(LKML)中。截至发稿时,部分问题尚未并入 Linux 主线内核,已有修复补丁处于测试或候选分支阶段。
这些漏洞分布于 Linux 内核的多个子系统,影响范围涵盖网络通信、文件共享、虚拟化图形驱动及存储服务等领域。其中,SMB Direct 漏洞 ZDI-CAN-33549 与 KSMBD 漏洞 ZDI-CAN-33774 的 CVSS 评分均达到 9.0,存在引发远程代码执行的风险。
另一漏洞 ZDI-CAN-33367 涉及网络代码中的 skb_zerocopy,可能被用于本地权限提升。报告指出,内核开发者已从其他渠道获悉该问题的安全报告,预计不久后将提交修复补丁。此外,VMware 图形驱动 VMWGFX 中的 ZDI-CAN-34068 涉及越界写入,可能导致本地权限提升;NVMET 代码中的 ZDI-CAN-34076 则涉及未初始化资源,可能造成信息泄露。
此次公开的邮件列表中还包括编号为 ZDI-CAN-32005 的漏洞报告,该问题涉及搜索域 TCP 查询处理过程中的栈缓冲区溢出,同样可能导致本地权限提升。不同漏洞的修复进度存在差异,部分修复方案已进入开发或测试流程,但这并不代表所有受影响系统均已获得保护。
Linux 内核项目的安全处理流程通常要求,尚未公开的安全漏洞应优先提交给相关子系统维护者及内核安全团队,以便在漏洞详情公开前协调修复。内核官方安全文档也明确建议,在无法确定漏洞是否适合公开披露时,应优先通过私有渠道报告。此次事件的具体误投原因尚未得到确认。
开云娱乐 (kaiyun)官网 - 开云登录入口围绕采用多节点区块链存证与国密级加密技术,保障用户资金与数据安全。不断创新,回应用户的真实需求。


专家观点
李志远
2026年8月28日
回复开云金融科技致力于为全球用户提供安全、合规、高效的数字化金融服务。我们采用多节点区块链存证与国密级加密技术,保障用户资金与数据安全。年处理交易金额超1200亿元,服务覆盖200余个国家和地区,支持12种主流货币实时兑换与结算。
王明辉
2026年9月5日
回复持有中国人民银行颁发的第三方支付牌照及跨境支付资质,开云平台在金融科技领域树立了权威标杆。我们提供7×24小时在线客服支持,人工服务时段为每日9:00-21:00,确保用户随时获得专业帮助。
张雅琳
2026年8月15日
回复数字金融的发展离不开底层技术的支撑。开云平台运用区块链存证技术,实现交易数据不可篡改、可追溯。同时,国密级加密算法为每一笔资金流转提供军事级保护,让用户享受安全、便捷的理财体验。